해외 사업과 연결된 보안 요구사항 검토
해외 사업의 정보보호 요구사항은 사업 지역만으로 결정되지 않습니다. 제공하는 서비스, 고객과 계약, 정보의 종류와 이동 경로, 규제 대상 여부에 따라 검토 범위가 달라집니다. 로이스는 조직의 사업과 정보 처리 구조를 이해한 뒤 관련 요구사항과 보안 과제를 연결합니다.
범위와 진행 방식
| 구분 | 주요 내용 |
|---|---|
| 사업 및 정보 흐름 | 관련 국가·서비스·법인과 정보 처리 및 외부 서비스 관계를 파악합니다. |
| 적용 범위 검토 | 조직에 적용될 수 있는 기준과 계약상 요구사항, 기존 통제와의 차이를 검토합니다. |
| 실행 계획 | 추가 확인 사항과 개선 우선순위, 담당 업무 및 증빙 준비를 정리합니다. |
결과 활용과 후속 관리
국가별 제도와 기준을 모두 동일한 인증이나 점검표로 다루지 않습니다. 규제의 적용 여부와 법률적 판단이 필요한 사항은 관련 전문가와 확인하고, 확정된 요구사항을 보안 운영과 증빙 준비에 연결합니다. 아래의 지역별 기존 안내와 공식 자료는 검토의 출발점이며, 실제 사업 범위와 확인 시점에 맞게 적용해야 합니다.
글로벌 정보보호 컴플라이언스
미국, EU, 일본, 중국, 싱가포르 등 해외 비즈니스의 개인정보·정보보호 요구사항을 분석합니다. 사업 소재지뿐 아니라 고객·정보주체의 위치, 서비스 성격, 처리 역할과 국외이전 구조에 따라 적용 범위를 확인합니다.
주요 지역별 검토 기준
| 지역 | 주요 검토 사항 |
|---|---|
| 미국 | 뉴욕 금융감독청의 23 NYCRR Part 500은 적용 대상 금융기관 등의 의무이며 모든 뉴욕 기업에 일괄 적용되지 않습니다. 2026년 9월 위험평가 지침도 함께 검토합니다. 캘리포니아는 CPRA로 개정된 CCPA와 2026년 발효 규정을 확인하고, 위험평가·사이버보안 감사·자동화 의사결정의 적용 대상 및 단계별 기한을 구분합니다. |
| EU · GDPR | 처리의 적법 근거, 투명성, 정보주체 권리, 처리자 계약, 보안과 역외이전 요건을 검토합니다. DPIA는 권리·자유에 높은 위험을 초래할 가능성이 있는 처리에 대해 사전에 수행하며, 모든 처리에 자동으로 의무화되는 절차는 아닙니다. |
| 일본 · APPI | 개인정보보호법과 개인정보보호위원회 지침에 따른 처리·제공 요건을 확인합니다. 외국의 제3자 제공은 동의 또는 해당 예외 요건과 필요한 정보 제공을 검토합니다. |
| 싱가포르 · PDPA | 동의·목적·고지·보호·보유 제한 등 의무와 역외이전 시 상응하는 보호 수준 확보 요건을 검토합니다. |
| 중국 | 개인정보보호법(PIPL), 데이터안전법, 사이버보안법 및 적용 하위 규정을 확인합니다. 국외이전은 2024년 규정을 포함하여 안전평가·표준계약·인증·면제의 대상과 조건을 구분합니다. |
프레임워크 기반 위험평가
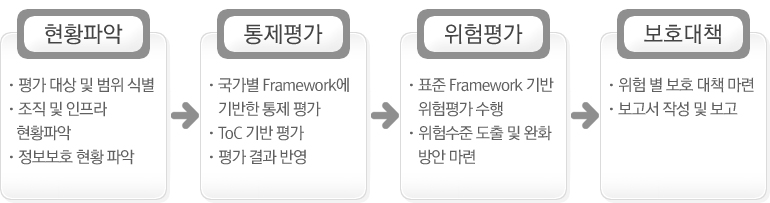
NIST CSF 2.0은 Govern, Identify, Protect, Detect, Respond, Recover의 6개 기능을 사용합니다. 이는 조직의 위험관리를 돕는 프레임워크이며 NIST가 발급하는 인증 제도는 아닙니다. 규제 의무와 자율 프레임워크를 구분하여 적용합니다.
지원 절차
적용 범위 및 현황 파악 → 규제·프레임워크별 통제 평가 → 위험평가 및 우선순위 결정 → 보호대책 수립 및 이행 점검으로 진행합니다.
GDPR 대응 지원
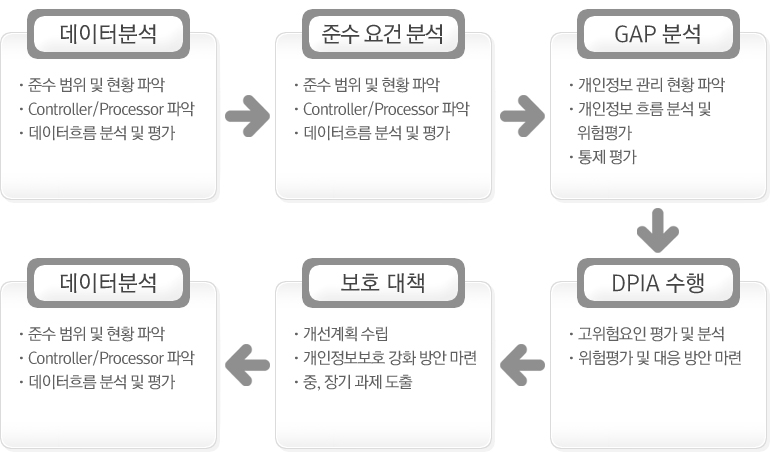
컨트롤러·프로세서의 역할과 개인정보 흐름을 파악하고, 적법 근거·보유기간·권리행사·국외이전 등 요구사항과의 차이를 분석합니다. DPIA 대상이면 처리 개시 전 평가하고, 잔여 위험과 필요 조치를 검토합니다. 기술·조직적 보호대책의 이행과 재검토를 연결합니다.
기존 이미지의 법령 목록과 조문 수 표는 이전 자료로 보존했습니다. 현재 요구사항은 위 공식 기준을 확인하세요.