현실적인 공격 경로를 검증하는 모의해킹
모의해킹은 명확히 승인된 범위에서 취약점이 실제 공격 경로로 연결될 수 있는지 확인하는 활동입니다. 단순한 점검 결과 목록을 넘어, 어떤 조건과 접근 권한에서 중요 시스템이나 정보에 영향을 줄 수 있는지를 분석합니다. 내부·외부 환경과 모바일 앱은 각각의 구조와 운영 조건에 맞춰 범위와 시나리오를 정합니다.
범위와 진행 방식
| 구분 | 주요 내용 |
|---|---|
| 수행 준비 | 대상 시스템, 허용 기법, 일정, 계정, 제외 대상과 비상 연락망을 합의합니다. |
| 테스트 수행 | 승인된 시작 지점과 권한을 기준으로 공격 경로와 취약점의 영향을 검증합니다. |
| 결과 보고 | 확인된 문제의 조건, 근거, 영향과 개선 방안을 경영진용 요약 및 기술 내용으로 정리합니다. |
| 개선 확인 | 합의된 범위와 시점에 재점검하여 해당 조치의 반영 상태를 확인합니다. |
결과 활용과 후속 관리
운영 환경에서의 테스트는 서비스 영향과 민감정보 취급을 고려해야 합니다. 예상하지 못한 영향이 발생했을 때의 중단·보고 절차도 사전에 정합니다. 보고서는 재현 가능한 취약점과 추가 확인이 필요한 관찰 사항을 구분하고, 개선 담당자가 조치할 수 있는 근거를 제시합니다. 특정 발견 사항에 대한 재점검과 전체 환경에 대한 새로운 모의해킹은 구분하여 계획합니다.
주요시스템 모의해킹
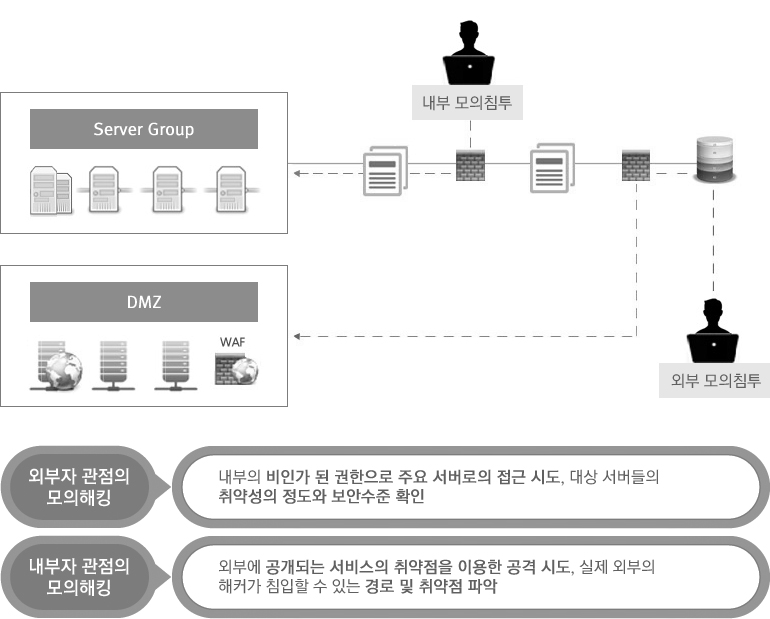
로이스가 보유하고 있는 다양한 모의 침투 시나리오를 바탕으로 내부 비 인가자의 논리적 접근을 통한 주요 업무용 시스템으로의 내부 모의해킹과 외부 서비스 업무용 서버를 침투하는 외부 모의 해킹 시도 후 분석 및 평가를 실시 합니다.
모바일 앱 모의해킹
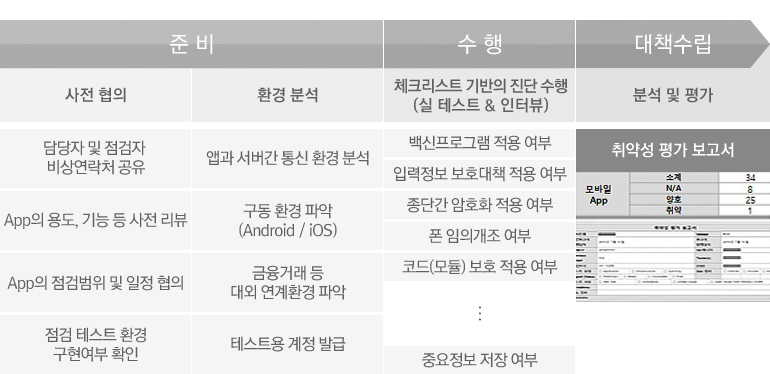
모바일 앱의 취약성 분석을 위한 점검 리스트를 기반으로 모의해킹 시도 및 분석
모의해킹 수행 절차
| 단계 | 내용 |
|---|---|
| 준비 · Preparation | 수행 범위와 승인, 대상 시스템, 일정 및 점검 시나리오를 합의합니다. |
| 테스트 · Test | 합의된 범위에서 내부·외부 시스템 또는 모바일 앱의 공격 경로와 취약점을 검증합니다. |
| 개선 계획 · Improvement Plan | 발견 사항과 사업 영향을 정리하고 개선 우선순위를 제시합니다. 합의된 경우 재점검으로 개선 결과를 확인합니다. |