결제 환경에 맞춘 PCI DSS 준수 평가
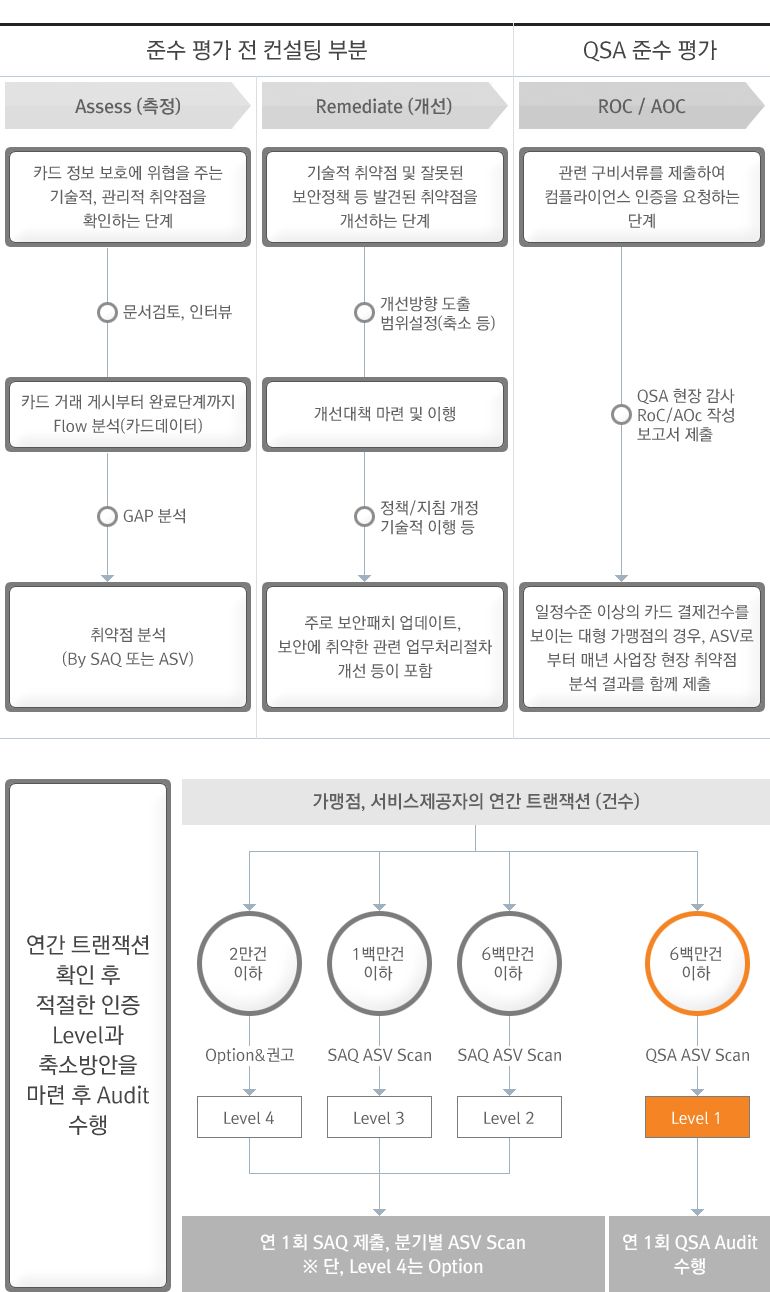
PCI DSS 준비는 조직의 결제 채널과 데이터 흐름, 관련 시스템 및 외부 서비스 제공자의 역할을 이해하는 데서 시작합니다. 로이스는 범위 분석, 준비 수준 검토, 평가와 보고를 연결하여 조직이 무엇을 운영하고 어떤 근거를 준비해야 하는지 명확히 하도록 지원합니다. 적용 요구사항과 검증 방식은 해당 조직 및 결제 구조에 따라 확인합니다.
범위와 진행 방식
| 구분 | 주요 내용 |
|---|---|
| 범위와 책임 | 결제 데이터 흐름과 시스템 경계, 외주 서비스 및 통제 운영 책임을 파악합니다. |
| 준비 및 차이 분석 | 관련 문서와 운영 증빙을 검토하여 차이와 개선 과제를 정리합니다. |
| 평가 및 보고 | 적용되는 검증 방식에 따라 합의된 평가를 수행하고 적절한 보고 문서 작성을 지원합니다. |
| 지속적인 준수 | 반복 활동의 기록, 변경 검토, 테스트 결과와 개선 상태를 체계적으로 관리합니다. |
결과 활용과 후속 관리
정책 문서만으로 통제가 실제로 운영되었음을 모두 입증할 수는 없습니다. 해당 요구사항에 따라 설정 기록, 접근권한 검토, 테스트 결과, 변경 기록과 반복 활동의 증빙을 연결해 준비합니다. SAQ 자격은 거래량만이 아니라 전체 자격요건을 기준으로 판단하고, 제출 요구사항은 매입사나 카드 브랜드에 확인합니다. ASV 외부 스캔·내부 취약점 진단·모의해킹은 목적과 요구사항이 다른 활동으로 구분하여 계획합니다.
PCI DSS 준수 평가와 컨설팅
카드정보를 저장·처리·전송하거나 카드정보 환경의 보안에 영향을 미칠 수 있는 가맹점 및 서비스 제공자를 대상으로 범위 분석, 준비, 평가와 보고서 작성을 지원합니다. 영문·국문으로 PCI DSS 준비, 준수 평가와 보고서 작성 서비스를 제공합니다. 평가 서비스 및 보고서에 관한 사항은 pcidss@rois.co.kr로 문의해 주세요.
PCI DSS v4.0.1
PCI DSS v4.0.1은 현재 유효한 표준입니다. 향후 적용일이 지정됐던 요구사항은 2025년 3월 31일 발효되었으며, 적용 대상 평가에서 모두 고려해야 합니다. 평가 준비 시 PCI SSC의 최신 보고서 양식과 적용 지침을 확인합니다.
검증 방법은 조직과 결제 구조에 따라 결정됩니다
카드 브랜드와 매입사의 프로그램에 따라 가맹점·서비스 제공자 등급, 제출 문서와 검증 주기가 달라집니다. 거래량만으로 SAQ 자격이나 ROC 의무를 확정할 수 없습니다. 준수 확인서를 접수하는 매입사·카드 브랜드의 요구사항을 함께 확인해야 합니다.
| 항목 | 설명 |
|---|---|
| SAQ | 자격요건을 충족하는 환경의 자가평가입니다. 적절한 SAQ는 거래량만이 아니라 각 유형의 구체적인 자격요건에 따라 결정됩니다. |
| ROC | 적용되는 준수 검증 프로그램에서 요구하는 상세 평가 보고서입니다. |
| AOC | 해당 SAQ 또는 ROC와 함께 제출하는 공식 준수 확인서입니다. |
| ASV | 적용 대상 외부 취약점 스캔은 PCI SSC가 승인한 ASV가 수행합니다. 내부 취약점 스캔 및 모의해킹과는 별도 활동입니다. |
스캔 및 전자상거래 요구사항
해당하는 경우 PCI SSC 승인 ASV가 수행한 외부 취약점 스캔에서 최소 3개월마다 통과 결과를 확보해야 합니다. 내부 취약점 스캔과 모의해킹은 별도 활동입니다.
전자상거래 가맹점의 SAQ A 자격은 결제 기능의 구현 방식에 따라 달라집니다. 결제창 삽입, 리다이렉트 또는 완전 외주 방식별로 요구사항과 자격요건이 다를 수 있으므로 현재 SAQ의 전체 자격요건을 확인합니다.
6개 통제 목적과 12개 요구사항
| 통제 목적 | 요구사항 요약 |
|---|---|
| 네트워크와 시스템 보안 | 1. 네트워크 보안 통제 설치·유지 / 2. 시스템 구성요소의 안전한 설정 |
| 계정 데이터 보호 | 3. 저장된 계정 데이터 보호 / 4. 공개 네트워크 전송 시 카드정보 암호화 |
| 취약점 관리 | 5. 악성 소프트웨어로부터 보호 / 6. 안전한 시스템과 소프트웨어 개발·유지 |
| 접근통제 | 7. 업무 필요에 따른 접근 제한 / 8. 사용자 식별·인증 / 9. 카드정보에 대한 물리적 접근 제한 |
| 모니터링과 테스트 | 10. 시스템·카드정보 접근 기록과 모니터링 / 11. 시스템·네트워크 보안 정기 테스트 |
| 조직 정책과 프로그램 | 12. 조직 정책·프로그램을 통한 정보보안 지원 |
PCI DSS 평가 절차
| 단계 | 수행 내용 |
|---|---|
| 1. 범위 확인 및 평가 | 결제 데이터 흐름, 시스템과 외부 서비스 제공자를 파악하고 범위·문서·준비 수준의 차이를 확인합니다. |
| 2. 개선 | 담당자를 지정하고 통제와 절차를 개선하며 취약점을 조치하고 증빙을 준비합니다. |
| 3. 검증 및 보고 | 적용되는 PCI DSS 평가를 수행하고 적절한 검증 문서를 작성하며 정해진 경로의 제출을 지원합니다. |
| 4. 지속적인 관리 | 통제를 유지하고 변경사항을 모니터링하며 범위를 재확인하고 필요한 테스트와 검증을 수행합니다. |