심사 사이에도 운영되는 컴플라이언스 프로그램
사이버보안 컴플라이언스 프로그램은 요구사항을 책임과 통제, 일상적인 운영 및 증빙으로 연결하는 체계입니다. 로이스는 관리체계의 구축·운영·개선과 인증 준비를 지원합니다. 조직의 사업과 정보, 이해관계자 및 관련 의무를 이해하고, 기존 정책과 운영 프로세스를 활용할 수 있는 범위를 확인합니다.
범위와 진행 방식
| 구분 | 주요 내용 |
|---|---|
| 거버넌스와 범위 | 책임자와 경영진의 참여, 적용 요구사항 및 프로그램의 경계를 정합니다. |
| 위험과 통제 설계 | 위험 평가·처리 결과를 적절한 정책과 절차, 관리적·기술적·물리적 통제로 연결합니다. |
| 이행 및 운영 증빙 | 통제 담당자를 지정하고 운영 기록과 관리체계 이행 근거를 준비합니다. |
| 검토와 개선 | 내부심사, 경영검토, 시정조치 및 독립적인 인증심사에 필요한 준비를 지원합니다. |
결과 활용과 후속 관리
차이 분석에서는 문서의 부족과 실제 이행·운영상의 약점을 구분합니다. ISO/IEC 27001 인증을 목표로 하는 경우 관리체계 요구사항과 적용 가능한 통제를 함께 검토하고, 위험처리 계획 및 적용성 보고서(SoA)에 통제 선택의 근거와 이행 상태를 정리합니다. 로이스의 컨설팅과 독립 인증기관의 심사·인증 결정은 별도 역할입니다. 인증 이후에도 운영 증빙을 유지하고 사후·갱신 심사와 지속적인 개선을 준비합니다.
정보보호 및 개인정보보호 관리체계
조직의 사업, 정보자산, 개인정보 처리와 위험을 분석하고 관리체계의 구축·운영·심사 준비를 지원합니다. 국내 인증은 관련 법령과 고시, KISA의 현행 인증기준을 적용합니다.
ISMS · ISMS-P · ISO/IEC 27001 비교
| 구분 | 현재 기준 | 운영과 심사 |
|---|---|---|
| ISMS | 일반 인증기준은 관리체계 수립·운영 16개와 보호대책 64개, 합계 80개입니다. | 정보보호 관리체계의 수립·운영을 평가합니다. |
| ISMS-P | 일반 인증기준은 ISMS 80개에 개인정보 처리단계 21개를 더한 총 101개입니다. | 수집·보유 및 이용·제공·파기·정보주체 권리보호를 함께 평가합니다. |
| ISO/IEC 27001 | 2022판 및 Amendment 1:2024. Annex A의 참조 통제는 총 93개입니다. | 조직 위험평가, 위험처리와 적용성 보고서(SoA)를 근거로 필요한 통제를 결정합니다. 모든 조직에 93개를 동일하게 적용하는 방식은 아닙니다. |
ISMS·ISMS-P 인증 유효기간은 3년이며, 유효기간 중 매년 사후심사와 갱신심사를 준비합니다. 간편인증·인증 특례 등은 일반 인증기준과 구분하여 조직의 자격과 적용 기준을 확인합니다. ISO 인증의 사후심사 및 갱신은 해당 인증기관의 인증 주기에 따라 관리합니다.
ISO/IEC 27001:2022의 통제 구조
조직 37개 · 사람 8개 · 물리 14개 · 기술 34개로 구성됩니다. 2024년 개정은 조직의 맥락과 이해관계자 요구를 검토할 때 기후변화의 관련성을 고려하도록 한 것으로, 별도 기후 인증을 뜻하지 않습니다.
2026년 국내 제도 개편 동향
정부는 2026년 4월 인증제 실효성 강화방안을 발표했습니다. 9월 16일 공고한 개인정보 보호법 시행령 일부개정령안은 확인일 현재 입법예고 단계의 개정안으로, 이미 시행 중인 인증요건과 구분해야 합니다. 신청 시점의 확정 법령·고시와 KISA 공지를 확인합니다.
개인정보 관리체계 및 프라이버시 프레임워크
기존 소개에서 다룬 ISO/IEC 29100과 BS 10012도 조직의 목적에 따라 검토합니다. ISO/IEC 29100:2024는 개인정보 보호의 용어·역할·원칙을 다루는 프레임워크이고, BS 10012:2017+A1:2018은 개인정보 관리체계 요구사항입니다. 두 문서를 ISO/IEC 27001 인증과 동일한 제도로 설명하지 않습니다. 개인정보 관리체계의 국제표준으로 ISO/IEC 27701:2025도 함께 참고할 수 있습니다.
컨설팅 및 인증 준비 절차
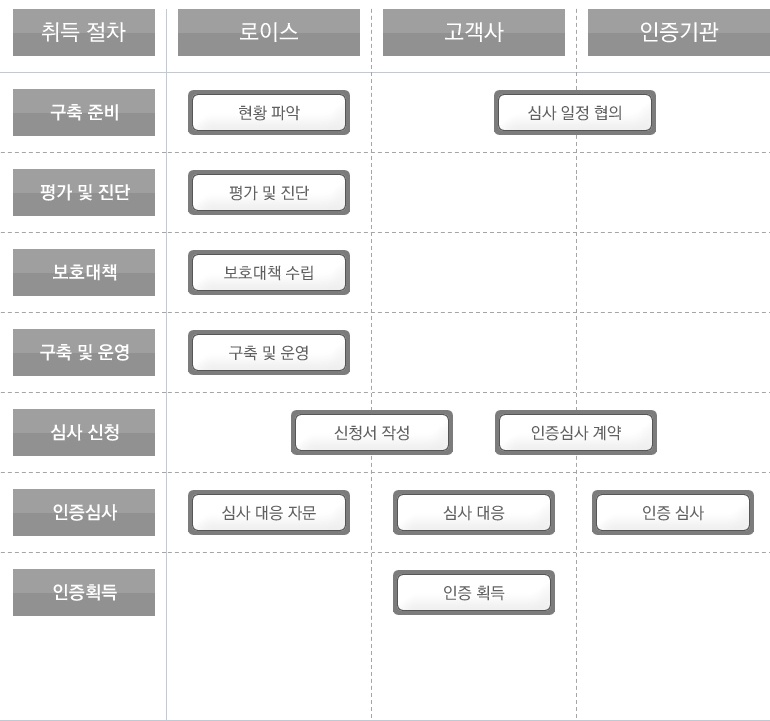
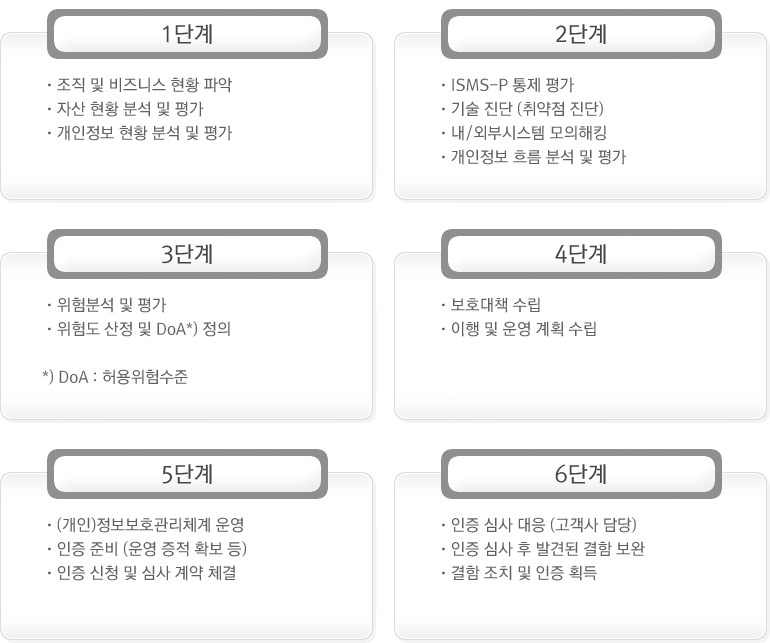
현황 파악 → 자산·개인정보 흐름 및 위험 평가 → 보호대책 수립 → 관리체계 운영과 증빙 준비 → 인증기관 심사 대응 → 결함 보완 및 지속 개선으로 진행합니다. 인증의 최종 결정은 해당 인증기관이 수행합니다.
ISO/IEC 27001 인증기관·기대 효과·심사
| 항목 | 내용 |
|---|---|
| 인증기관 · Certificate Agency | 독립적인 인증기관이 인증심사와 최종 인증 결정을 수행합니다. DNV, BSI, SGS 등은 인증기관의 예시이며, 적절한 인정 범위와 지역·서비스 범위를 확인하여 선택합니다. 제휴나 인증 보장을 의미하지 않습니다. |
| 기대 효과 · Benefits | 국제 정보보호 기준에 따른 관리체계를 입증하고, 위험처리와 지속적 개선으로 운영 위험을 줄이며 정보자산 보호를 강화합니다. 인증이 보안 사고의 방지를 보장하는 것은 아닙니다. |
| 심사 · Auditing | 최초 1단계·2단계 심사 이후 인증기관의 프로그램에 따라 통상 매년 사후심사를 수행하고 3년 인증 주기 내 갱신심사를 준비합니다. 심사 범위와 주기는 인증기관이 정합니다. |
인증 준비 절차 · Certification Process
| 단계 | 주요 활동 |
|---|---|
| 1. 환경 분석 | 인증 범위, 조직과 사업, 이해관계자, 정보자산 및 적용 요구사항을 확인합니다. |
| 2. 취약점 및 차이 분석 | 관리체계 차이와 취약점을 평가합니다. 합의된 범위와 위험에 따라 모의해킹 등 필요한 기술적 검증을 수행합니다. |
| 3. 위험 평가 | 위험을 분석·평가하고 수용 기준과 위험처리의 책임·근거를 정합니다. |
| 4. 개선 계획 | 위험처리 계획과 시정조치, 적용성 보고서(SoA)를 준비·이행하고 통제의 적용 근거와 이행 상태를 기록합니다. |
| 5. 심사 및 인증 | 운영 증빙, 내부심사와 경영검토를 준비하고 독립 인증기관의 심사 및 부적합 보완에 대응합니다. |
로이스는 구축과 운영, 심사 준비를 위한 컨설팅을 제공하며, 인증의 최종 결정은 독립적인 인증기관이 수행합니다.